
개요#
파일 전송 시 Windows에 내장된 Microsoft Defender로 파일을 검사(스캔)하여 위협을 차단·탐지하려면 Microsoft Defender 백신 연동을 설정할 수 있습니다.
Microsoft Defender는 Windows에 기본 내장되어 로컬에서 검사하므로, 별도의 API Endpoint나 API Key가 필요하지 않습니다. 연동을 완료하면 설정한 검사 시점(Scan timing)에 파일을 검사하고, 위협이 탐지되면 지정한 처리 방식(On detection)에 따라 전송을 차단하거나 경고합니다. 검사 대상은 검사 범위(Scan scope)로 지정합니다.
전체 과정은 ① Microsoft Defender 상태 확인 → ② 제품에서 연동 설정 순으로 진행됩니다.
준비 사항#
시작하기 전에 다음 사항을 확인하세요.
| 항목 | 설명 |
|---|---|
| 운영체제 | Microsoft Defender가 내장된 Windows 환경이 필요합니다. |
| Microsoft Defender | Microsoft Defender 바이러스 백신이 활성화되어 실행 중이어야 합니다. |
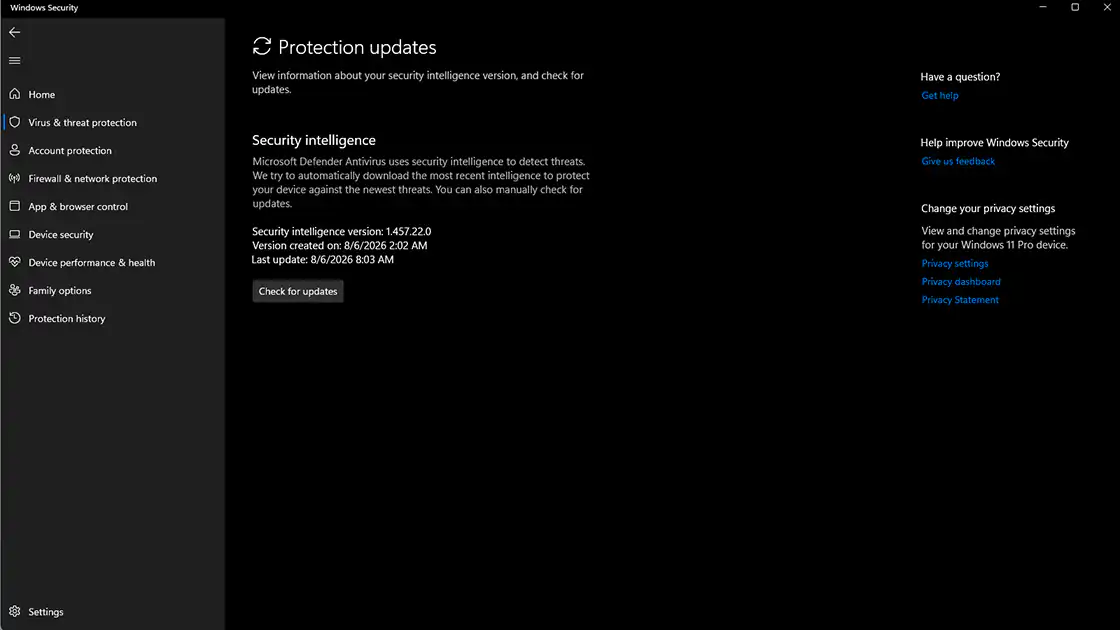
| 정의 업데이트 | 최신 바이러스 정의(시그니처)로 업데이트되어 있어야 정확히 탐지됩니다. |
Microsoft Defender 상태 확인#
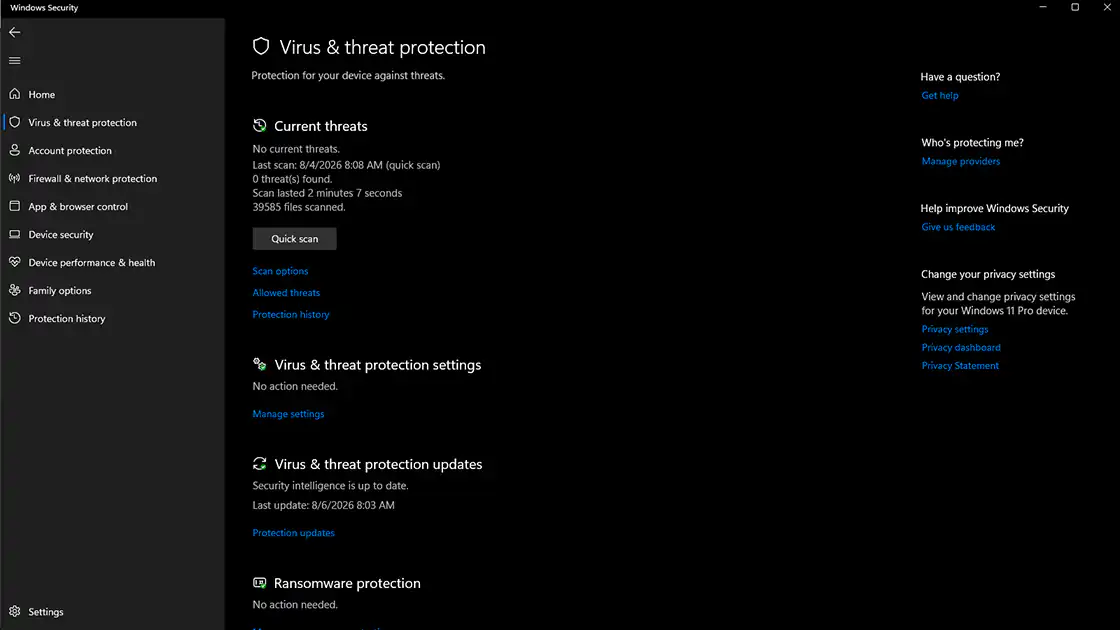
Microsoft Defender는 Windows에 내장되어 별도 자격 증명 없이 로컬에서 파일을 검사합니다. 검사 전에 Defender가 정상적으로 동작하는지 확인합니다.
Step 1. 실행 상태 확인#
Windows 보안(Windows Security) → 바이러스 및 위협 방지에서 Microsoft Defender가 켜져 있고 실시간 보호가 활성화되어 있는지 확인합니다.
ℹ️ 타사 백신이 설치되어 있으면 Microsoft Defender가 자동으로 비활성화될 수 있으므로, Defender를 사용할 경우 이 점을 확인합니다.
Step 2. 정의 업데이트 확인#
바이러스 및 위협 방지 업데이트에서 최신 정의로 업데이트되어 있는지 확인합니다.
확인 사항#
- ✔ Microsoft Defender가 활성화되어 실행 중입니다.
- ✔ 최신 정의로 업데이트되어 있습니다.
Microsoft Defender 연동 설정#
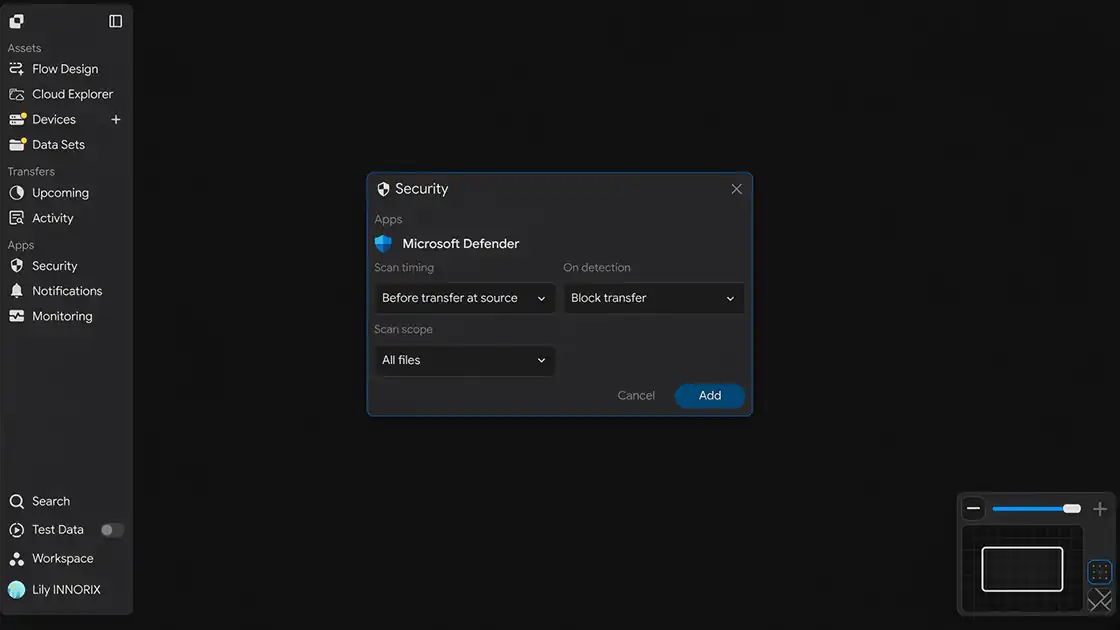
검사 옵션을 지정합니다. Microsoft Defender는 로컬에서 동작하므로 자격 증명 입력 없이 검사 옵션만 설정합니다.
Security 설정 창을 열면 아래와 같은 화면이 표시됩니다.
Step 1. Scan timing 선택#
Scan timing에서 파일을 언제 검사할지 선택합니다.
| 옵션 | 설명 |
|---|---|
| Before transfer at source | 전송 전, 원본(소스)에서 파일을 검사합니다. |
| After transfer at target | 전송 후, 대상(타깃)에서 파일을 검사합니다. |
| Bothway | 전송 전 원본과 전송 후 대상 양쪽에서 검사합니다. |
Step 2. On detection 선택#
On detection에서 위협이 탐지되었을 때의 처리 방식을 선택합니다.
| 옵션 | 설명 |
|---|---|
| Block transfer | 위협이 탐지되면 전송을 차단합니다. |
| Alert only | 전송은 진행하되 경고만 발생시킵니다. |
| Admin confirm | 관리자 확인을 거쳐 처리합니다. |
Step 3. Scan scope 선택#
Scan scope에서 검사할 대상 범위를 선택합니다.
| 옵션 | 설명 |
|---|---|
| All files | 전송되는 모든 파일을 검사합니다. |
| Executable files only | 실행 파일만 검사합니다. |
| Custom exceptions | 사용자가 지정한 예외 규칙에 따라 검사합니다. |
Step 4. 설정 저장#
입력을 마쳤으면 Add를 클릭하여 연동을 저장합니다.
확인 사항#
- ✔ Scan timing, On detection, Scan scope가 선택되었습니다.
연동 확인#
설정이 정상적으로 동작하는지 확인합니다.
Step 1. 테스트 파일 전송#
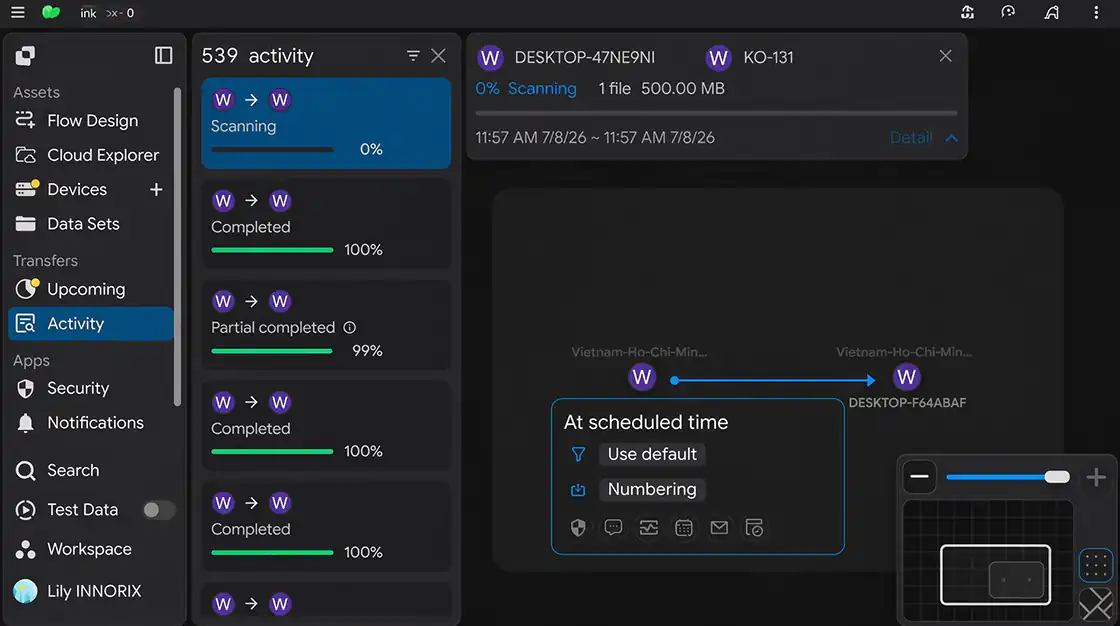
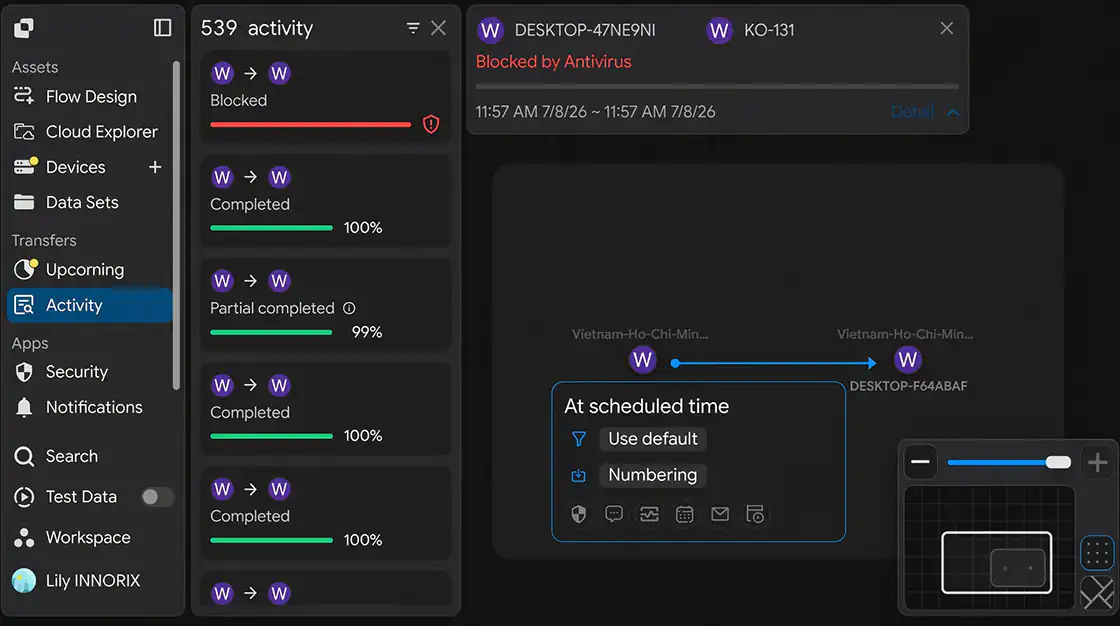
실제 파일을 전송하여 검사가 수행되는지 확인합니다. 검사 동작은 백신 표준 테스트 파일(EICAR)처럼 안전한 테스트 파일로 확인할 수 있습니다.
Step 2. 처리 결과 확인#
설정한 처리 방식(On detection)대로 동작하는지 확인합니다. (예: Block transfer이면 전송 차단, Alert only이면 경고 발생)
확인 사항#
- ✔ 파일 검사가 수행되었습니다.
- ✔ 설정한 처리 방식대로 동작합니다.
설정 완료#
설정을 저장하면 연동이 적용됩니다. 이후 전송되는 파일이 지정한 시점·범위로 Microsoft Defender에 의해 검사되며, 위협이 탐지되면 지정한 방식으로 처리됩니다.
문제 해결 (Troubleshooting)#
검사가 정상적으로 동작하지 않는 경우 아래 항목을 확인하세요.
| 문제 | 확인 사항 |
|---|---|
| 검사가 수행되지 않음 | Microsoft Defender가 활성화되어 실행 중인지 확인 (타사 백신이 Defender를 비활성화했는지 확인) |
| 위협이 탐지되지 않음 | 바이러스 정의가 최신으로 업데이트되어 있는지 확인 |
| 위협이 탐지되어도 차단되지 않음 | On detection이 Block transfer로 설정되어 있는지 확인 |
| 특정 파일이 검사되지 않음 | Scan scope 설정(All files / Executable files only / Custom exceptions)을 확인 |
| 전송이 느려짐 | Scan timing이 Bothway이면 양방향 검사로 시간이 더 소요될 수 있음 (필요 시 조정) |