
개요#
파일 전송 작업의 상태 변화를 이메일로 전달받으려면 Amazon SES 알림을 연동할 수 있습니다.
연동을 완료하면 전송이 시작(Started), 완료(Completed), 실패(Failed) 되는 등 지정한 이벤트가 발생할 때마다 지정한 수신 이메일로 알림 메일이 자동으로 전송됩니다.
전체 과정은 ① AWS 자격 증명 발급 → ② 발신 이메일 인증 → ③ 제품에서 알림 설정 순으로 진행됩니다.
준비 사항#
시작하기 전에 다음 사항을 확인하세요.
| 항목 | 설명 |
|---|---|
| AWS 계정 | Amazon SES와 IAM에 접근할 수 있는 AWS 계정이 필요합니다. |
| 발신 이메일/도메인 | 발신에 사용할 이메일 또는 도메인을 Amazon SES에서 인증해야 합니다. |
| 리전(Region) | Amazon SES를 사용할 AWS 리전을 확인합니다. 발신자 인증과 동일한 리전을 사용해야 합니다. |
| 네트워크 | 제품이 설치된 환경에서 email.<region>.amazonaws.com(443)으로의 외부 HTTPS 통신이 허용되어야 합니다. |
AWS 자격 증명(Access Key) 발급#
Amazon SES를 통해 이메일을 발송하려면 SES 발송 권한이 있는 AWS 자격 증명(Access Key / Secret Access Key)이 필요합니다.
IAM에서 사용자와 액세스 키를 생성합니다.
Step 1. IAM 사용자 준비 및 권한 부여#
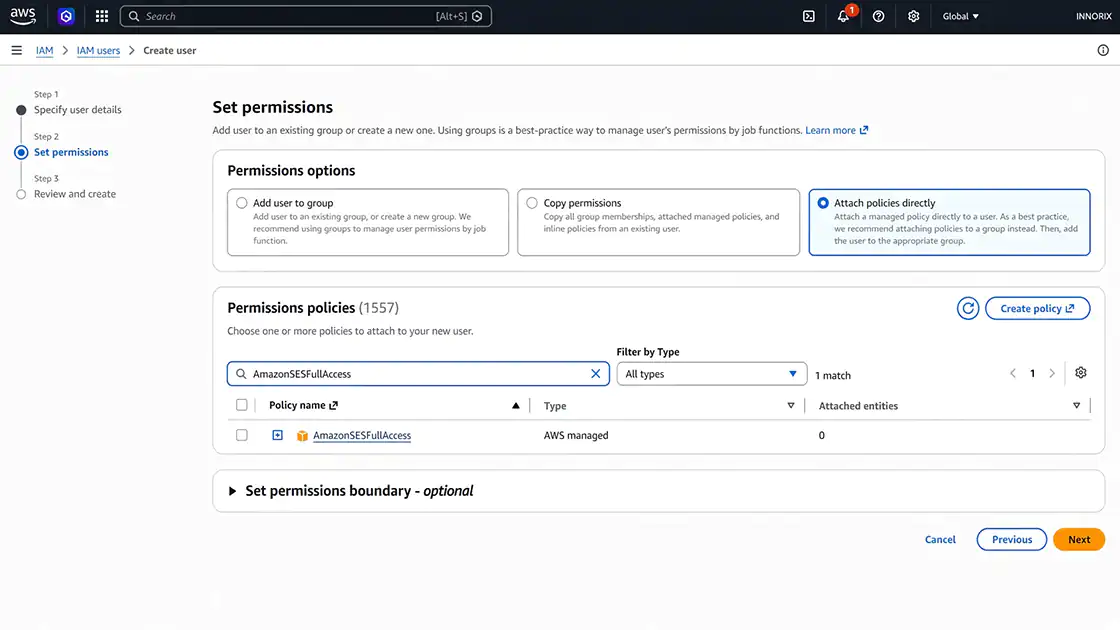
AWS Console에서 IAM → Users로 이동하여 새로운 사용자를 생성하거나 기존 사용자를 선택합니다.
Amazon SES 발송 권한(ses:SendEmail, ses:SendRawEmail)이 포함된 정책 또는 AmazonSESFullAccess 정책을 연결합니다.
운영 환경에서는 최소 권한 원칙에 따라 필요한 권한만 부여하는 것을 권장합니다.
Step 2. 액세스 키 생성#
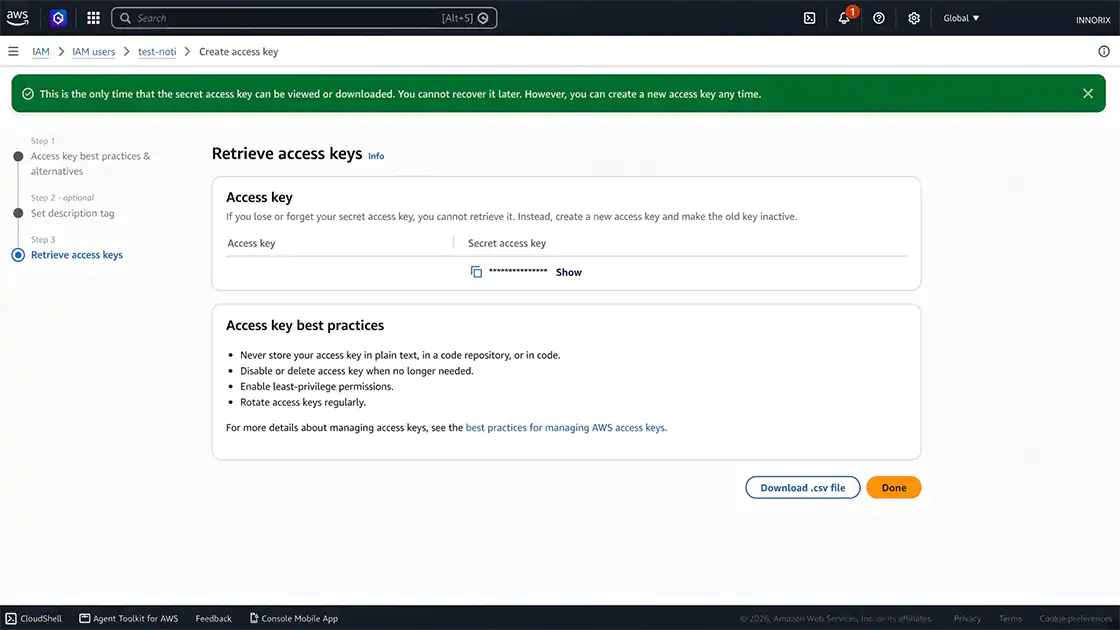
사용자의 Security credentials 탭에서 Create access key를 선택합니다.
사용 사례는 Application running outside AWS를 선택한 후 액세스 키를 생성합니다.
Step 3. Access Key 및 Secret Access Key 복사#
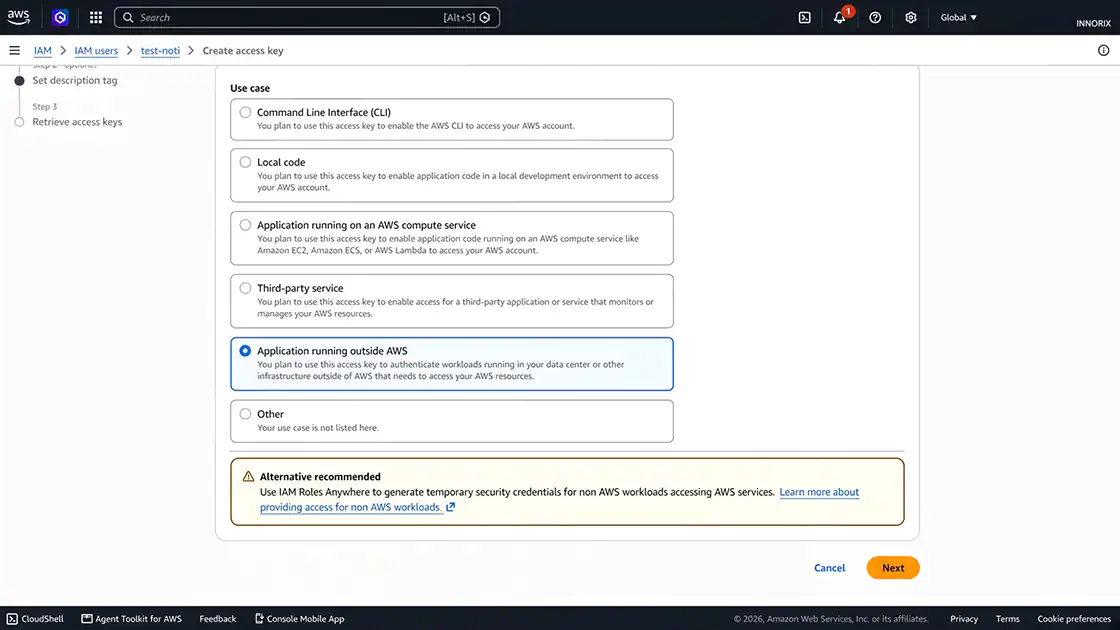
생성된 Access Key ID와 Secret Access Key를 복사합니다.
ℹ️ Secret Access Key는 생성 시 한 번만 확인할 수 있으므로 안전한 위치에 보관합니다. 이 정보는 비밀번호와 동일한 수준의 보안이 필요하며 외부에 노출되어서는 안 됩니다. 유출된 경우 IAM에서 해당 키를 비활성화하거나 삭제한 후 새로 발급합니다.
확인 사항#
- ✔ Amazon SES 발송 권한이 부여되었습니다.
- ✔ Access Key ID와 Secret Access Key를 복사했습니다.
발신 이메일 인증 및 발송 조건 확인#
Amazon SES에서는 인증된 이메일 또는 도메인만 발신자로 사용할 수 있습니다.
Step 1. AWS Region 선택#
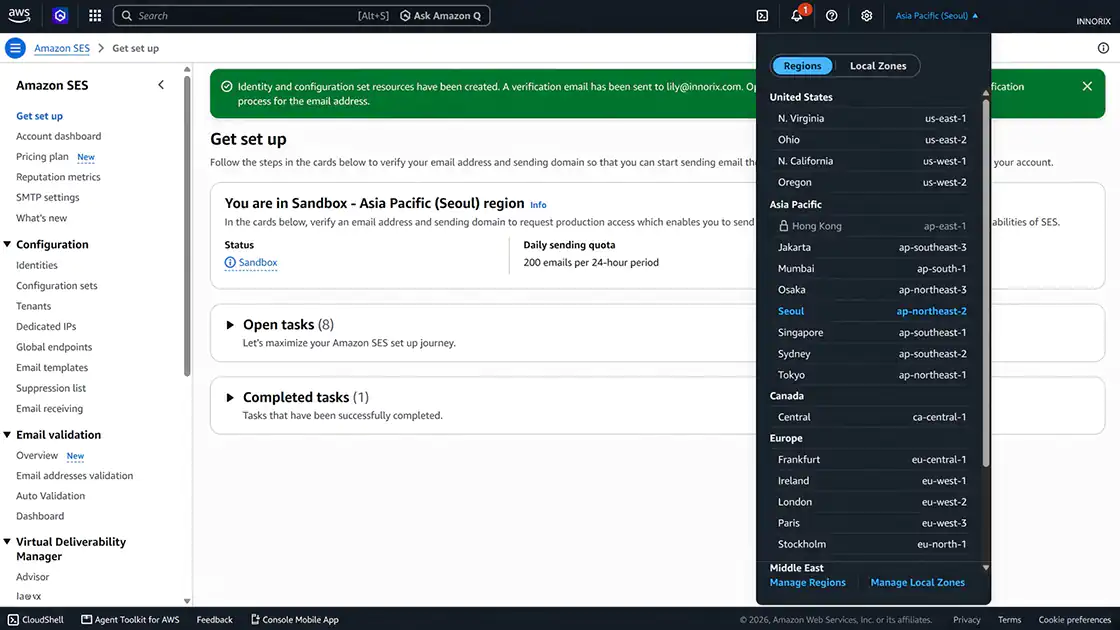
Amazon SES Console 우측 상단에서 사용할 Region을 선택합니다.
예:
us-east-1발신자 인증과 메일 발송은 모두 동일한 Region에서 수행되어야 합니다.
Step 2. 발신 이메일 인증#
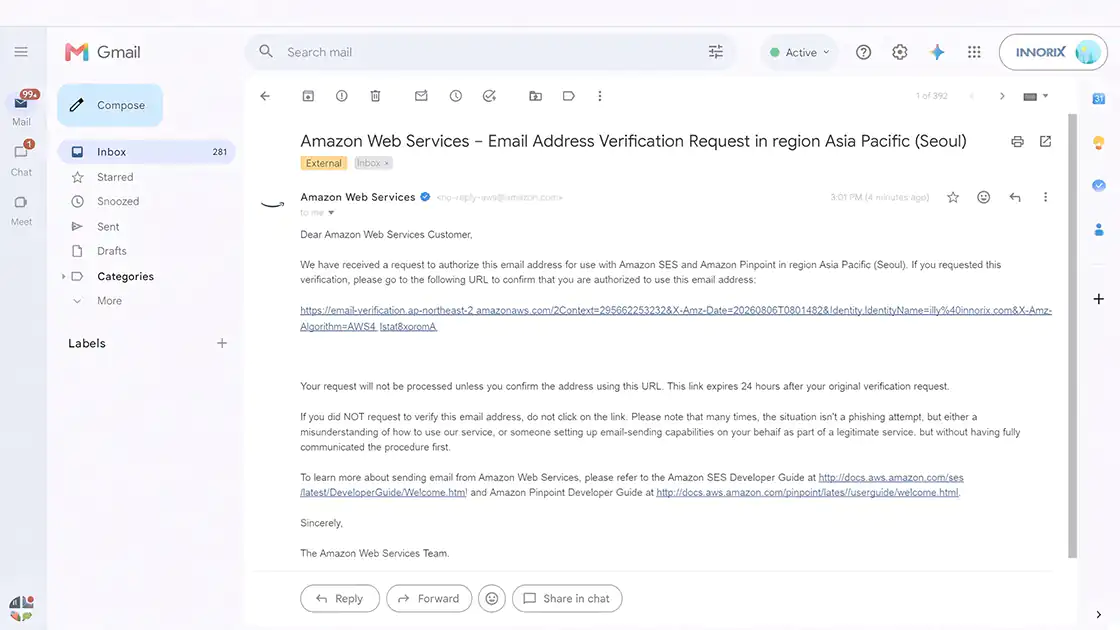
Amazon SES Console에서 Identities → Create identity를 선택합니다.
발신에 사용할 이메일 또는 도메인을 등록한 후 인증을 완료합니다.
- 이메일 인증은 수신된 확인 메일의 링크를 클릭하여 완료합니다.
- 도메인 인증은 안내된 DNS 레코드를 등록하여 완료합니다.
Step 3. Sandbox 상태 확인#
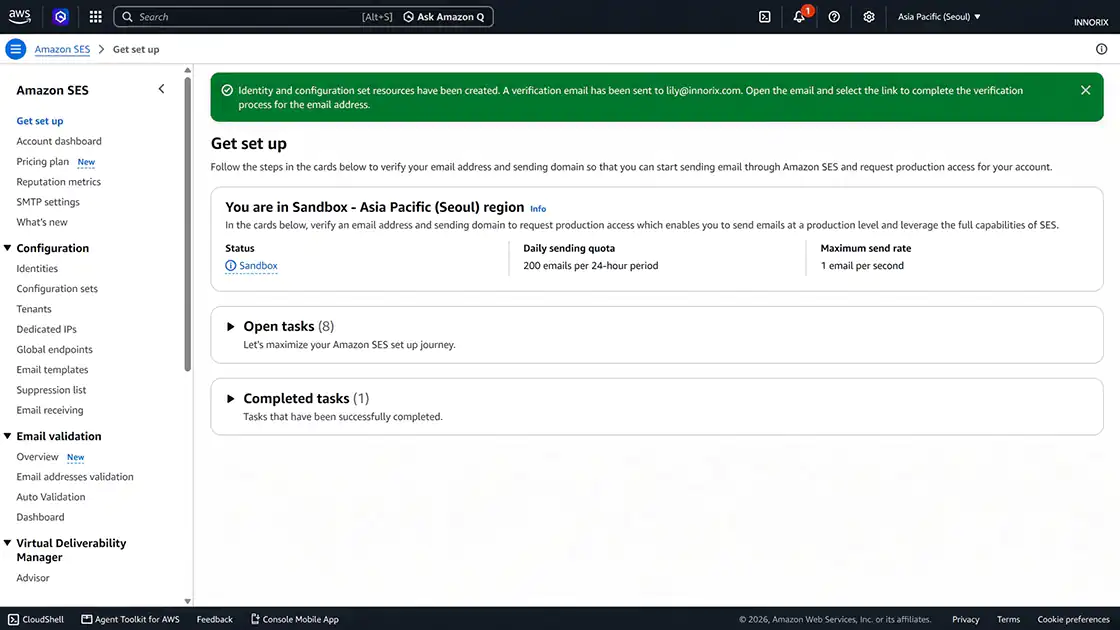
새로운 Amazon SES 계정은 기본적으로 Sandbox 상태입니다.
Sandbox에서는 다음 제한이 적용됩니다.
- 인증된 수신자에게만 메일 발송 가능
- 하루 최대 200통
- 초당 최대 1통 발송
운영 환경에서 일반 사용자에게 메일을 보내려면 Request production access를 신청하여 Sandbox를 해제해야 합니다.
확인 사항#
- ✔ 사용할 Region을 확인했습니다.
- ✔ 발신 이메일(또는 도메인)이 인증되었습니다.
- ✔ Sandbox 여부 및 발송 조건을 확인했습니다.
Amazon SES 알림 설정#
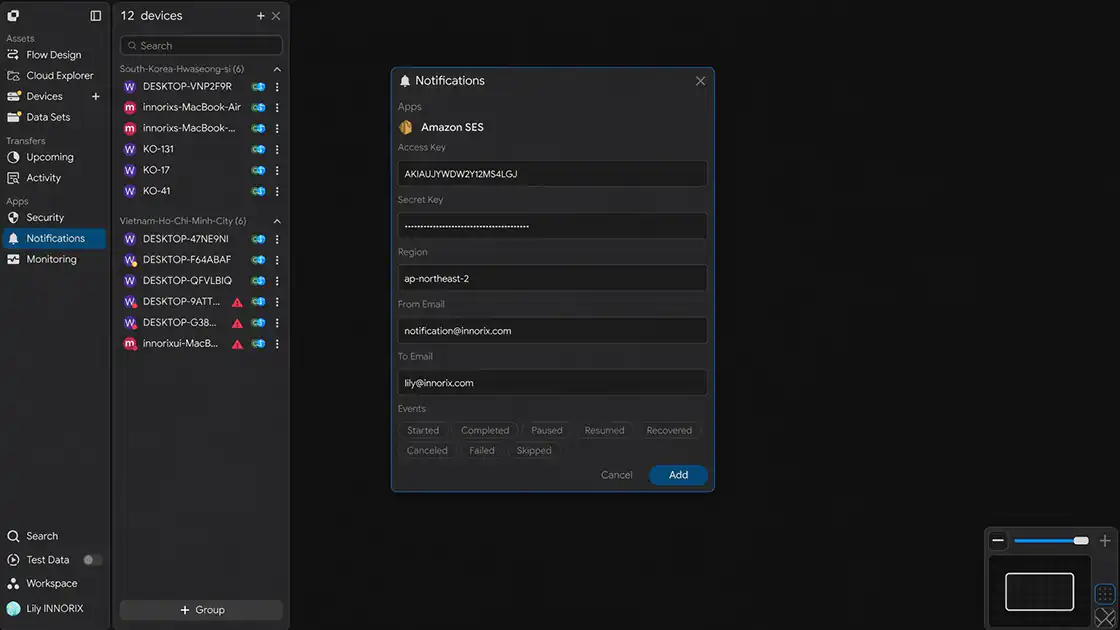
발급받은 AWS 자격 증명과 인증된 이메일 정보를 제품의 알림 설정에 입력합니다.
Notifications 설정 창을 열면 아래와 같은 화면이 표시됩니다.
Step 1. Access Key 입력#
Access Key 항목에 생성한 Access Key ID를 입력합니다.
Step 2. Secret Key 입력#
Secret Key 항목에 생성한 Secret Access Key를 입력합니다.
Step 3. Region 입력#
Region 항목에 선택한 Region을 입력합니다.
예:
us-east-1발신자를 인증한 Region과 동일해야 합니다.
Step 4. From Email 입력#
From Email 항목에 인증된 발신 이메일 주소를 입력합니다.
Step 5. To Email 입력#
To Email 항목에 알림을 받을 수신 이메일 주소를 입력합니다.
Amazon SES 계정이 Sandbox 상태인 경우 이 이메일도 인증되어 있어야 합니다.
Step 6. 알림 이벤트 선택#
Events 항목에서 알림을 받을 이벤트를 선택합니다.
여러 개를 선택할 수 있으며 선택한 이벤트가 발생할 때만 이메일이 발송됩니다.
| 이벤트 | 발생 시점 |
|---|---|
| Started | 전송 작업이 시작되었을 때 |
| Completed | 전송이 정상적으로 완료되었을 때 |
| Paused | 전송이 일시 중지되었을 때 |
| Resumed | 일시 중지된 전송이 다시 시작되었을 때 |
| Recovered | 중단 또는 오류 후 전송이 자동 복구되어 재개되었을 때 |
| Canceled | 사용자가 전송을 취소했을 때 |
| Failed | 전송이 실패했을 때 |
| Skipped | 특정 파일이 건너뛰어졌을 때 (예: 이미 존재하는 파일 또는 필터 조건에 해당하는 경우) |
Step 7. 설정 저장#
입력을 완료한 후 Add를 클릭하여 연동을 저장합니다.
확인 사항#
- ✔ Access Key와 Secret Key가 입력되었습니다.
- ✔ Region과 발신/수신 이메일이 입력되었습니다.
- ✔ 알림받을 이벤트가 선택되었습니다.
연동 확인#
설정이 정상적으로 동작하는지 확인합니다.
Step 1. 테스트 이벤트 발생#
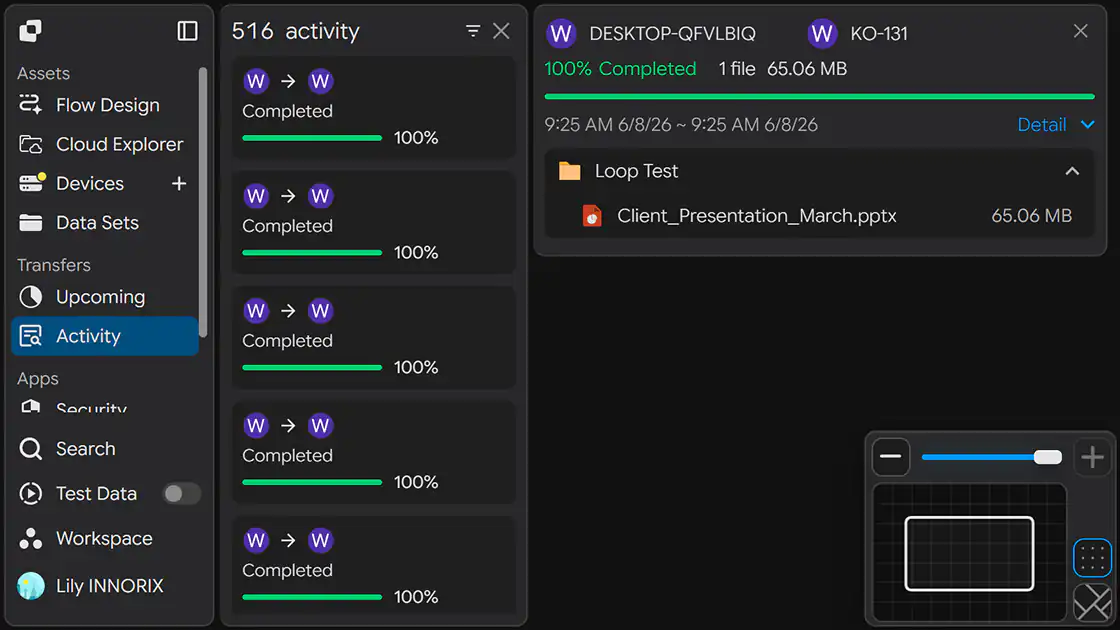
실제 전송 작업을 실행하거나 선택한 이벤트 중 하나를 발생시킵니다.
Step 2. 수신 메일함 확인#
지정한 이메일 주소로 알림 메일이 도착했는지 확인합니다.
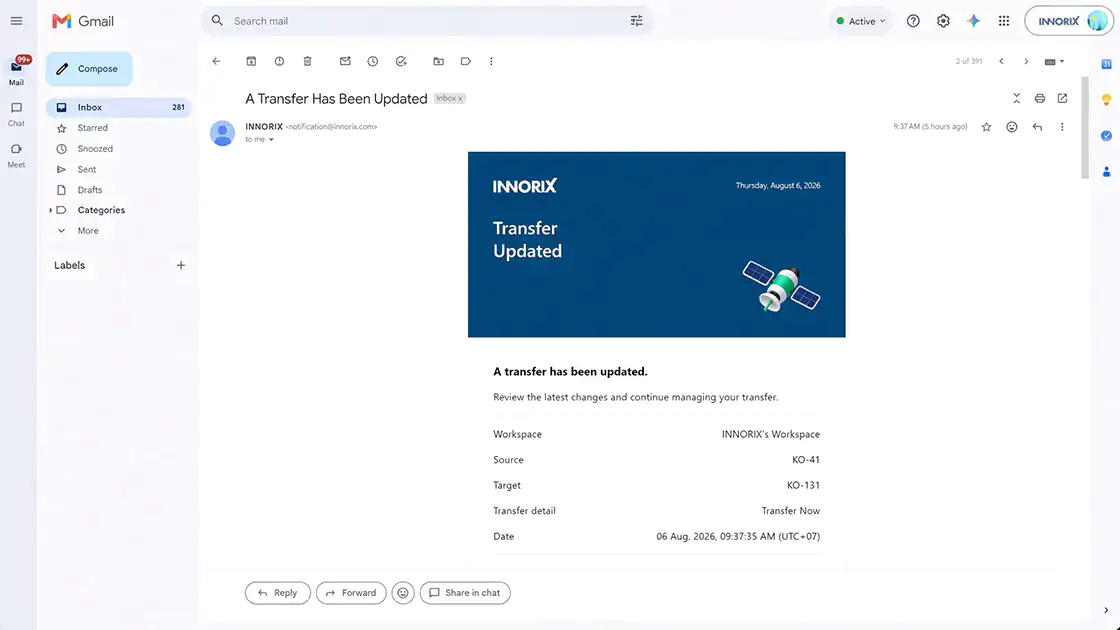
확인 사항#
- ✔ 수신 이메일로 알림 메일이 도착했습니다.
- ✔ 발생한 이벤트가 정확하게 전달되었습니다.
설정 완료#
설정을 저장하면 연동이 적용됩니다.
이후 선택한 이벤트가 발생할 때마다 지정한 수신 이메일로 알림 메일이 자동으로 전송됩니다.
문제 해결 (Troubleshooting)#
메일이 도착하지 않는 경우 아래 항목을 확인하세요.
| 문제 | 확인 사항 |
|---|---|
| 메일이 발송되지 않음 | Access Key, Secret Key, Region, 발신 이메일 및 수신 이메일이 정확하게 입력되었는지 확인합니다. |
| Email address is not verified 오류 | 발신 이메일(및 Sandbox 상태에서는 수신 이메일)이 해당 Region에서 인증되었는지 확인합니다. |
| Region 불일치 | 발신자를 인증한 Region과 제품 설정의 Region이 동일한지 확인합니다. |
| 일반 수신자에게 발송되지 않음 | Amazon SES 계정이 Sandbox 상태인지 확인하고 필요하면 Production Access를 신청합니다. |
| AccessDenied 오류 | IAM 사용자에게 ses:SendEmail 및 ses:SendRawEmail 권한이 부여되어 있는지 확인합니다. |
| 폐쇄망에서 연동 실패 | email.<region>.amazonaws.com(443)으로의 아웃바운드 HTTPS 통신이 방화벽 또는 프록시에서 허용되어 있는지 확인합니다. |