
Simulation of Manipulated Threats: Artificial Data Destruction Test That Intentionally Corrupts Data Before and After Transfer#
An extreme attack scenario that goes beyond simple communication failures by revoking file permissions and forcibly deleting files at both source and target.
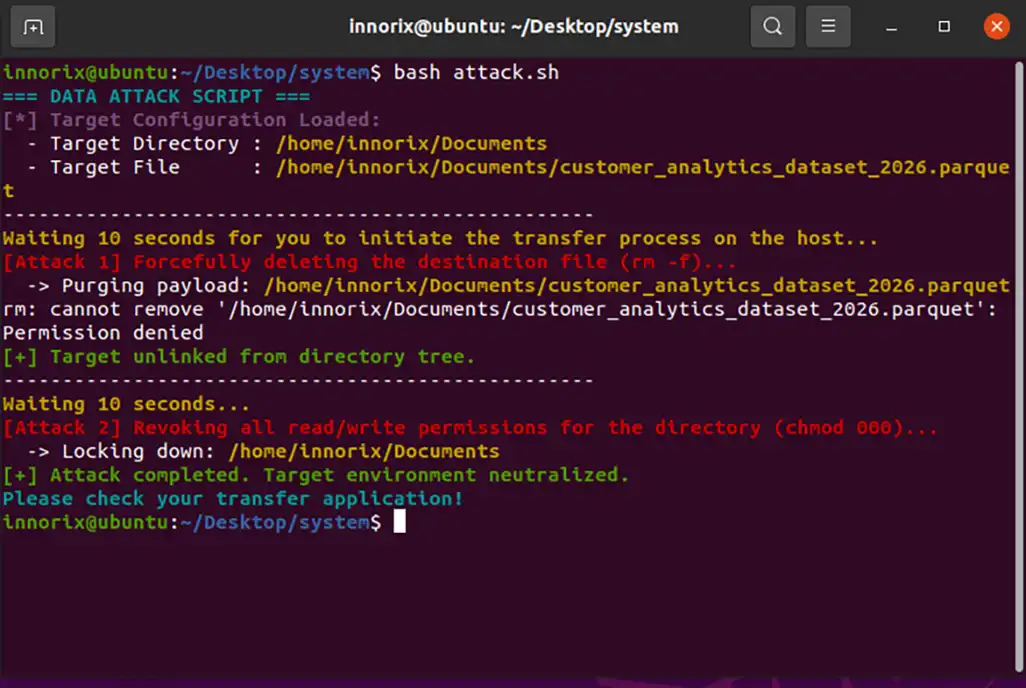 [OS Screen] A Linux terminal showing an attack script that deletes source files during transfer using
rm -f or blocks all file access using chmod 000
| Attack Type | Method | Timing | Intent | System Impact |
|---|---|---|---|---|
| Forced File Deletion (Source) | Delete original file during transfer | During transfer | Induce data interruption | Read failure / transfer stop |
| Forced File Deletion (Target) | Delete received file immediately | Before/near completion | Corrupt result | Data loss |
| Permission Revocation (Source) | Remove read permission | During transfer | Block access | File inaccessible |
| Permission Change (Target) | Remove write permission | During transfer | Block storage | Write failure |
| Data Tampering | Overwrite partial data | During transfer | Break integrity | Data corruption |
| File Lock | Maintain process lock | During transfer | Induce access conflict | I/O error |
| File Move/Rename | Force path change | During transfer | Break tracking | Path mismatch |
| Repeated Attacks | Continuous repetition | Entire duration | System stress test | Compound errors |
Helpless Collapse of File Systems: Legacy Transfers Fail Immediately Under External Interference or Permission Changes#
A critical limitation where accessing or modifying a file during transfer causes immediate failure and breaks continuity.
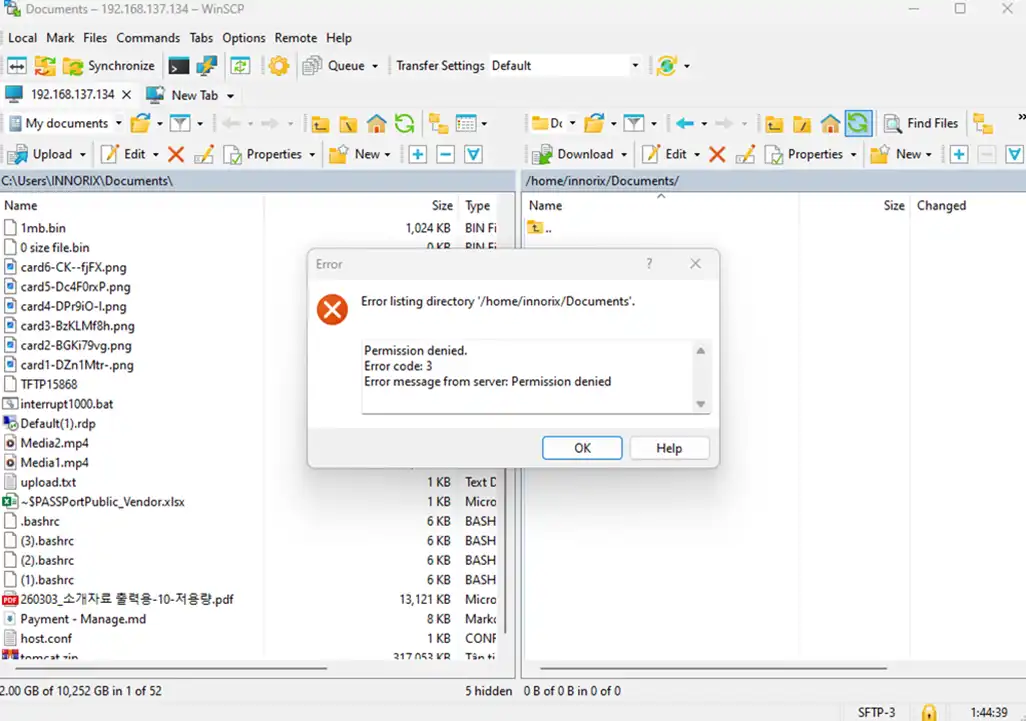 [OS Screen] A Windows file copy error popup such as 'File Not Found' or 'Access Denied' that stops the transfer immediately
| Stage | External Intervention | Legacy Behavior | Internal Change | Result |
|---|---|---|---|---|
| 1. Normal State | None | Transfer proceeds | Stable I/O | Normal transfer |
| 2. Access Conflict | File locked by process | Read/write conflict | Lock collision | Error occurs |
| 3. Permission Change | Read/Write removed | Access fails | Permission error | Transfer stops |
| 4. Source Deletion | Original removed | Read target lost | File not found | Immediate failure |
| 5. Target Deletion | Received file removed | Write target lost | Path mismatch | Transfer error |
| 6. Data Tampering | Partial modification | Integrity mismatch | Validation failure | File corruption |
| 7. Session Reaction | After error | Limited retry | No state management | Recovery failure |
| 8. Final Result | Continuous attack | Transfer cannot continue | Continuity collapse | Stops midway |
Real-Time Bit-Level Monitoring: A Defense System That Detects Even the Smallest Changes and Maintains Integrity#
An intelligent monitoring system that detects anomalies in real time using metadata comparison.
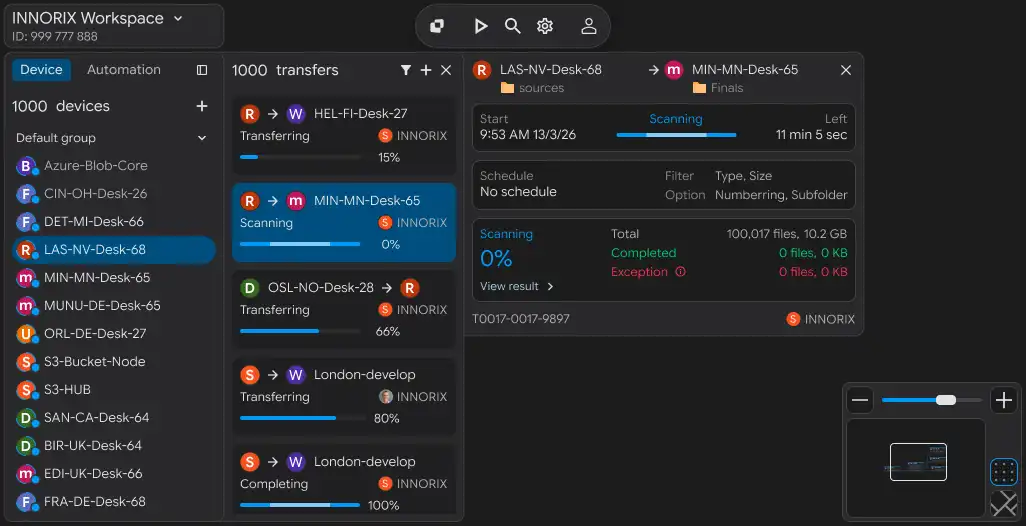 [Transfer Start UI] INNORIX engine scanning hash values and metadata at startup and monitoring attack attempts in real time
| Detection Stage | Situation | Legacy Limitation | INNORIX Behavior | Result |
|---|---|---|---|---|
| 1. Start | Normal transfer | Delayed validation | Real-time hash monitoring | Continuous monitoring state |
| 2. Micro Tampering | Partial data change | Undetected or delayed | Immediate block-level detection | Instant detection |
| 3. Permission Change | Read/Write altered | Transfer failure | Real-time event tracking | Anomaly identified |
| 4. File Deletion | Source/target removed | Stops with error | Immediate detection | State synchronized |
| 5. Metadata Change | File attributes change | Ignored or delayed | Real-time comparison | Tampering identified |
| 6. Pattern Analysis | Abnormal I/O | Delayed detection | Pattern-based anomaly detection | Risk signal generated |
| 7. Response Trigger | After tampering | Manual intervention required | Automatic recovery triggered | Immediate response |
| 8. Final State | Continuous attack | Possible corruption | Integrity preserved | Maintained despite tampering |
Immediate Self-Healing: Automatically Detecting and Restoring Deleted Target Files#
A self-healing system that restores missing data without manual intervention.
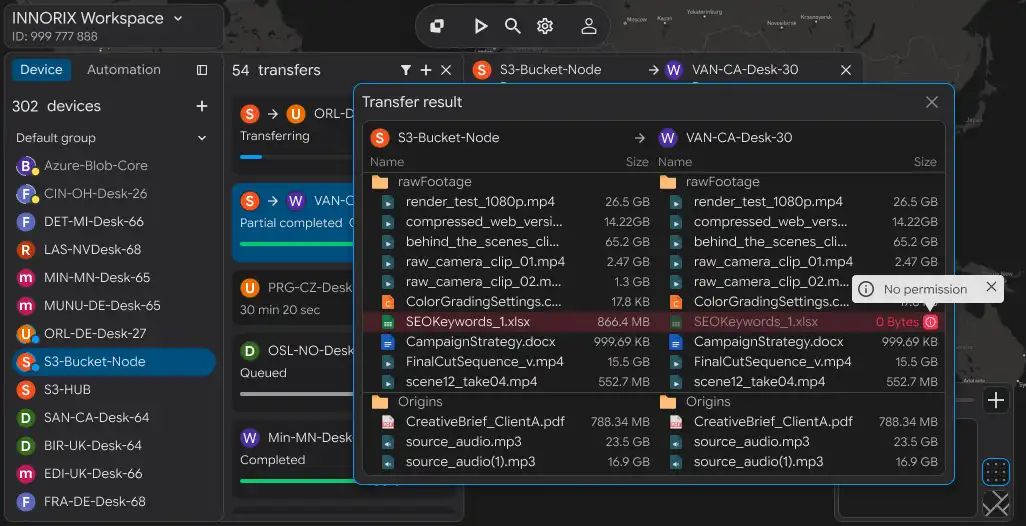 [Transfer Monitor] When a target file is deleted, logs such as 'Self-Healing' or 'Verifying & Re-sending' appear and missing blocks are retransmitted instantly
| Recovery Stage | Situation | Legacy Behavior | Limitation | INNORIX Behavior | Result |
|---|---|---|---|---|---|
| 1. Detection | Deletion or tampering detected | Stops after error | No recovery capability | Immediately identifies damaged segment | Problem isolated |
| 2. Isolation | Missing blocks | Entire file affected | Full retransmission required | Only damaged segments isolated | Impact minimized |
| 3. State Retention | Error during transfer | Session terminated | Progress lost | Transfer state preserved | Continuity ensured |
| 4. Recovery Trigger | Missing data | Manual retry required | Administrator intervention required | Automatic recovery triggered | Immediate retry |
| 5. Reconstruction | Partial deletion | Restart from beginning | Time waste | Only missing blocks retransmitted | Efficient recovery |
| 6. Synchronization Restore | Source-target mismatch | Mismatch persists | Incomplete recovery | Real-time synchronization | Fully restored |
| 7. Transfer Continuity | During recovery | Transfer interrupted | Restart required | Transfer continues without interruption | No downtime |
| 8. Final State | Repeated attack environment | Failure or restart loop | Instability | Fully restored automatically | Seamless transfer |
Resolving Permission Conflicts: Maintaining Transfer Sessions Even Under Forced Permission Changes#
A robust session management technology that prevents transfer interruption under permission changes.
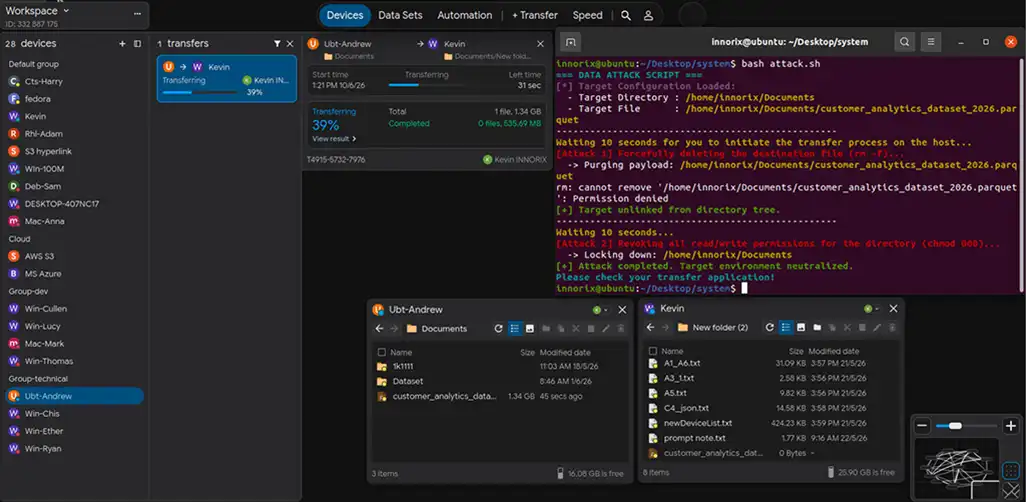 [OS Screen] Even when all permissions are denied, INNORIX continues writing data at kernel level without interruption
| Stage | Event | Legacy Behavior | Problem | INNORIX Behavior | Result |
|---|---|---|---|---|---|
| 1. Normal | Permissions valid | Transfer proceeds | None | Streaming continues | Stable transfer |
| 2. Permission Change | Read permission removed | Access blocked | Transfer stops | Session maintained and access preserved | Flow maintained |
| 3. Write Restriction | Write permission removed | Write failure | Data loss | Buffered temporary storage and recovery | No data loss |
| 4. Administrator Intervention | Policy or ACL change | Session terminated | Restart required | Automatically reapplies policy | Continuity preserved |
| 5. Security Conflict | Permission mismatch | Error and stop | Failure | Permission abstraction handling | Transfer continues |
| 6. Session Persistence | Continuous changes | Connection dropped | Reconnect required | Independent session maintained | No interruption |
| 7. Re-access Attempt | Retry fails | Repeated error | No progress | State-based resume | Recovered successfully |
| 8. Final State | Persistent permission changes | Transfer impossible | Failure | Transfer completed successfully | Complete success |
Obsessive Integrity Proof: Guaranteeing Zero Bit Corruption Even After Attacks#
A validation report proving 100% integrity despite continuous attacks.
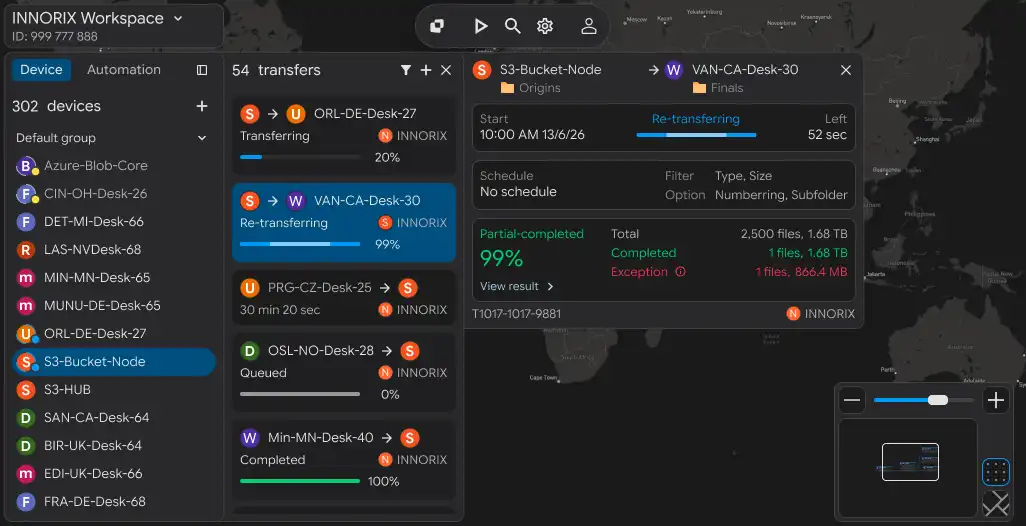 [Result UI] Final report showing 'Final Integrity: Verified' and 'Checksum Match: 100%' despite numerous corrections
| Verification | Attack Scenario | Legacy Result | Problem | INNORIX Method | Final Result |
|---|---|---|---|---|---|
| File Presence | Deletion or tampering during transfer | Missing files possible | Recovery failure | Reconstructs entire file set | 100% verified |
| Data Content | Data modified mid-transfer | Corrupted data | Integrity breakdown | Bit-level full validation | Identical to original |
| Checksum | Continuous attack conditions | Possible mismatch | Unreliable | Full hash comparison | Perfect match |
| Block Comparison | Partial block deletion | Partial mismatch | Requires retransmission | Precise block matching | All blocks matched |
| Permission Impact | ACL changes during transfer | Validation failure | Invalid transfer | Permission-independent validation | No impact |
| Target Data State | Deletion or overwrite | Data loss | Requires retransmission | State-based recovery then validation | Fully restored |
| Transfer History | Multiple attack attempts | Incomplete logs | Not traceable | Full log-based reconstruction | Fully verified |
| Final Verdict | Continuous attack environment | “Probably normal” | Uncertain | Source equals target 100% | Full integrity guaranteed |
Completion of Data Invariance: The Pinnacle of Secure Transfer That Protects Business Assets Under Any Attack#
A new standard of enterprise data protection proving that even deletion and permission attacks cannot break transfer integrity.
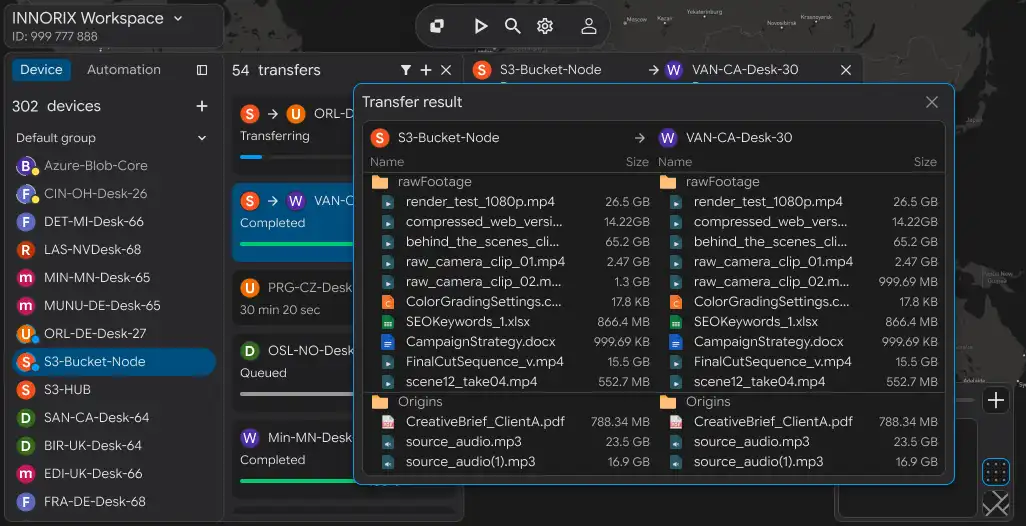 [Result UI] Final dashboard showing all transfers marked as 'Success' regardless of failure scenarios
| Category | Legacy Security Transfer | Limitation | INNORIX Security Transfer | Result |
|---|---|---|---|---|
| Data Protection Model | Perimeter-based protection | Weak against internal attacks | Process-level protection | End-to-End protection |
| Attack Response | Detect then block | Damage already occurred | Real-time detection + recovery | Simultaneous prevention |
| Data Tampering | Partial damage possible | Integrity risk | Immediate restoration | Tampering neutralized |
| Permission Changes | Transfer interruption | Task failure | Permission-independent transfer | Continuity guaranteed |
| Failure Handling | Retry or stop | Time/data loss | Auto resume + recovery | No interruption |
| Integrity Validation | Post-process validation | Uncertain results | Real-time full validation | 100% verified |
| Operation Model | Administrator-dependent | Human error risk | Fully automated control | Unattended operation |
| Final Concept | Security is a barrier | Limited scope | Security is the transfer process itself | New paradigm |