
개요#
파일 전송 시 Cisco AMP로 파일을 검사(스캔)하여 위협을 차단·탐지하려면 Cisco AMP 백신 연동을 설정할 수 있습니다.
연동을 완료하면 설정한 검사 시점(Scan timing)에 파일을 검사하고, 위협이 탐지되면 지정한 처리 방식(On detection)에 따라 전송을 차단하거나 경고합니다. 검사 대상은 검사 범위(Scan scope)로 지정합니다.
전체 과정은 ① API 자격 증명 발급 → ② 제품에서 연동 설정 두 단계로 진행됩니다.
준비 사항#
시작하기 전에 다음 사항을 확인하세요.
| 항목 | 설명 |
|---|---|
| Cisco AMP 계정 | API Credentials를 발급할 수 있는 Cisco AMP 콘솔 접근 권한이 필요합니다. |
| API 자격 증명 | API Endpoint, Client ID, API Key가 필요합니다. |
| 네트워크 | 제품이 설치된 환경에서 조직의 리전에 해당하는 Cisco AMP API 엔드포인트로의 외부 HTTPS(443) 통신이 허용되어야 합니다. |
API 자격 증명 발급#
Cisco AMP로 파일을 검사하려면 Client ID와 API Key를 발급받고, 조직의 리전에 해당하는 API Endpoint를 확인합니다.
Step 1. API Credentials 발급#
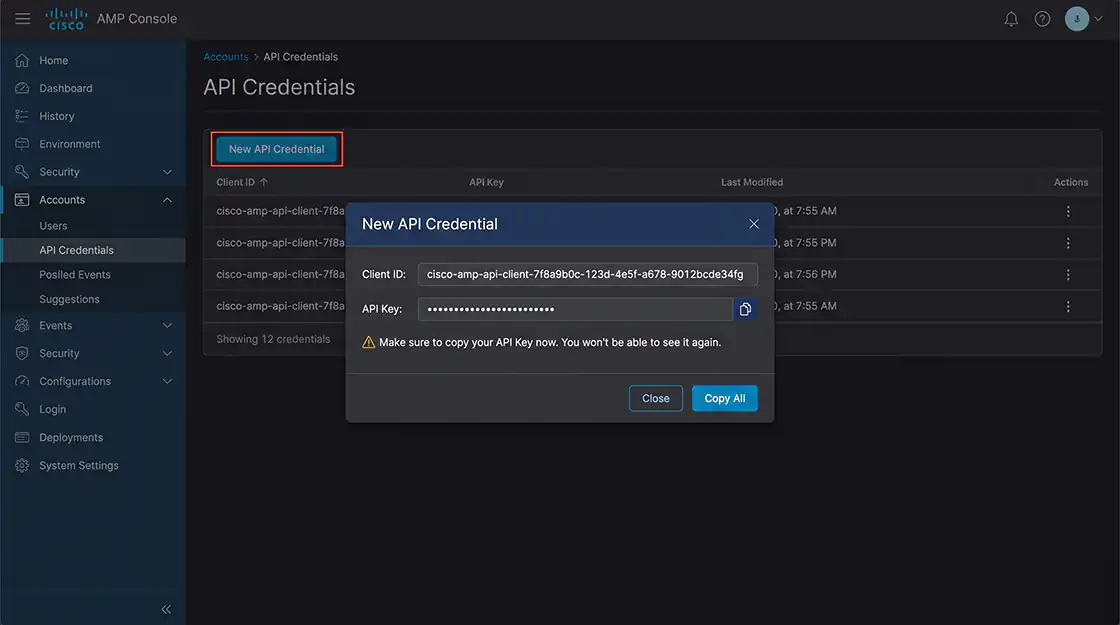
Cisco AMP 콘솔에 로그인한 뒤 Accounts → API Credentials로 이동하여 New API Credential을 선택합니다.
애플리케이션 이름을 입력하고 범위(Scope)를 지정한 뒤 생성하면 Client ID(API Client ID) 와 API Key가 표시됩니다. 이 값은 생성 시 한 번만 표시되므로 안전한 곳에 복사·보관합니다.
ℹ️ 이 자격 증명은 비밀번호와 같아, 값을 아는 사람은 조직의 Cisco AMP 데이터에 접근할 수 있으므로 공개 저장소나 외부 문서에 노출되지 않도록 주의합니다. 유출된 경우 해당 자격 증명을 삭제하고 새로 발급합니다.
Step 2. API Endpoint 확인#
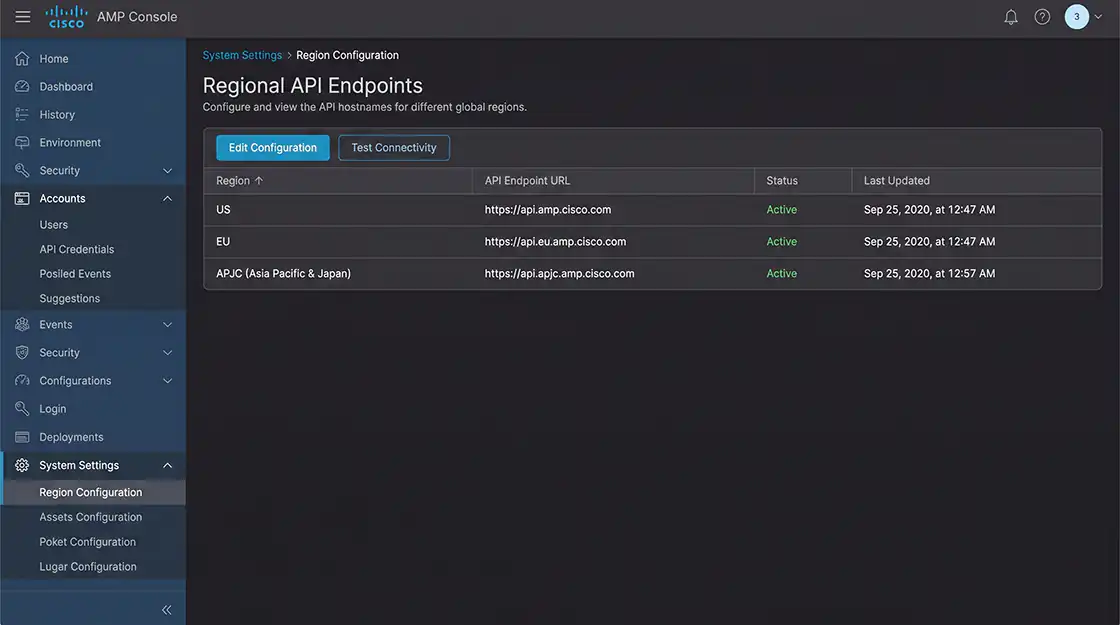
조직이 위치한 리전에 해당하는 API 엔드포인트를 확인합니다. 리전에 따라 다음과 같이 다릅니다.
| 리전 | API Endpoint |
|---|---|
| 북미(NAM) | https://api.amp.cisco.com/... |
| 유럽(EU) | https://api.eu.amp.cisco.com/... |
| 아시아·태평양(APJC) | https://api.apjc.amp.cisco.com/... |
ℹ️ 조직의 리전과 다른 엔드포인트를 사용하면 인증에 실패합니다.
확인 사항#
- ✔ Client ID와 API Key를 발급했습니다.
- ✔ 조직 리전에 해당하는 API Endpoint를 확인했습니다.
Cisco AMP 연동 설정#
발급받은 자격 증명을 입력하고 검사 옵션을 지정합니다.
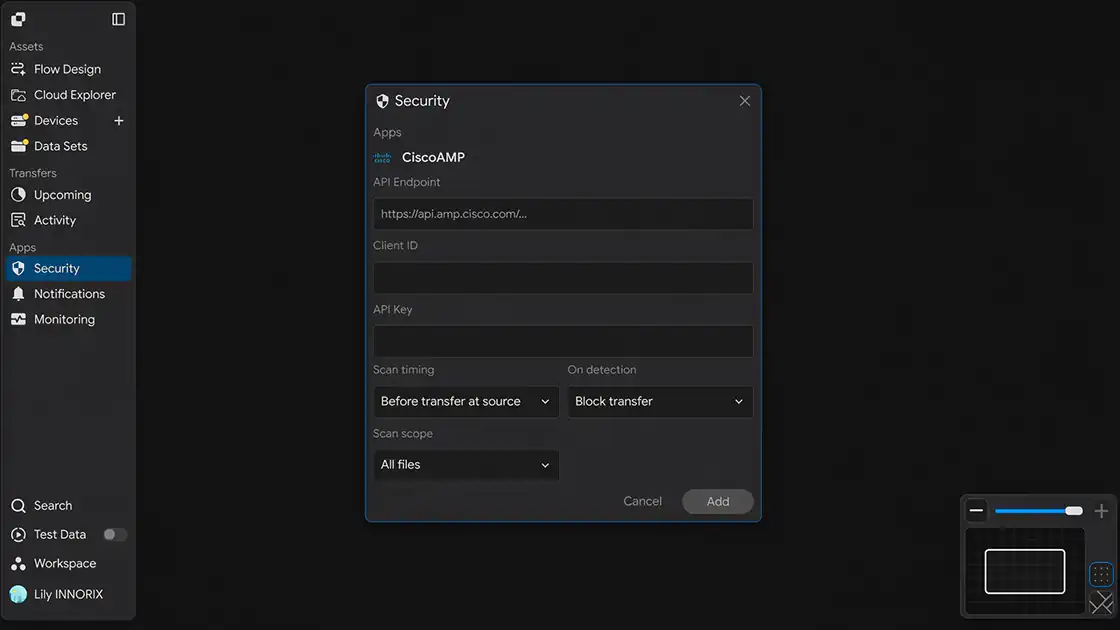
Security 설정 창을 열면 아래와 같은 화면이 표시됩니다.
Step 1. API Endpoint 입력#
API Endpoint 항목에 확인한 리전 엔드포인트를 입력합니다. (예: https://api.amp.cisco.com/...)
Step 2. Client ID 입력#
Client ID 항목에 발급한 Client ID를 입력합니다.
Step 3. API Key 입력#
API Key 항목에 발급한 API Key를 입력합니다.
Step 4. Scan timing 선택#
Scan timing에서 파일을 언제 검사할지 선택합니다.
| 옵션 | 설명 |
|---|---|
| Before transfer at source | 전송 전, 원본(소스)에서 파일을 검사합니다. |
| After transfer at target | 전송 후, 대상(타깃)에서 파일을 검사합니다. |
| Bothway | 전송 전 원본과 전송 후 대상 양쪽에서 검사합니다. |
Step 5. On detection 선택#
On detection에서 위협이 탐지되었을 때의 처리 방식을 선택합니다.
| 옵션 | 설명 |
|---|---|
| Block transfer | 위협이 탐지되면 전송을 차단합니다. |
| Alert only | 전송은 진행하되 경고만 발생시킵니다. |
| Admin confirm | 관리자 확인을 거쳐 처리합니다. |
Step 6. Scan scope 선택#
Scan scope에서 검사할 대상 범위를 선택합니다.
| 옵션 | 설명 |
|---|---|
| All files | 전송되는 모든 파일을 검사합니다. |
| Executable files only | 실행 파일만 검사합니다. |
| Custom exceptions | 사용자가 지정한 예외 규칙에 따라 검사합니다. |
Step 7. 설정 저장#
입력을 마쳤으면 Add를 클릭하여 연동을 저장합니다.
확인 사항#
- ✔ API Endpoint, Client ID, API Key가 입력되었습니다.
- ✔ Scan timing, On detection, Scan scope가 선택되었습니다.
연동 확인#
설정이 정상적으로 동작하는지 확인합니다.
Step 1. 테스트 파일 전송#
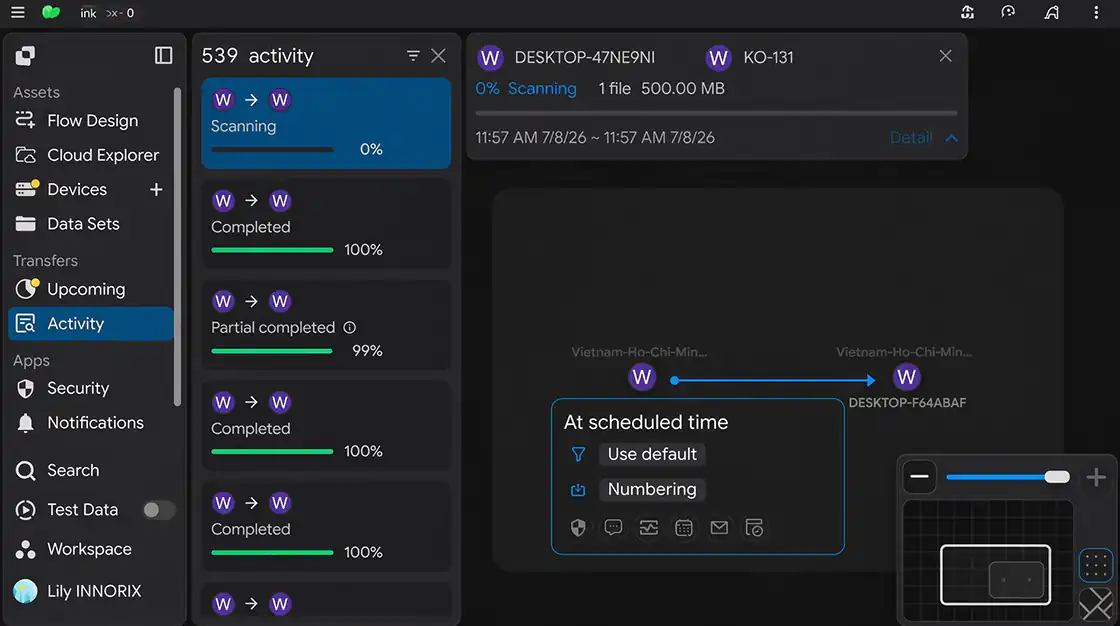
실제 파일을 전송하여 검사가 수행되는지 확인합니다. 검사 동작은 백신 표준 테스트 파일(EICAR)처럼 안전한 테스트 파일로 확인할 수 있습니다.
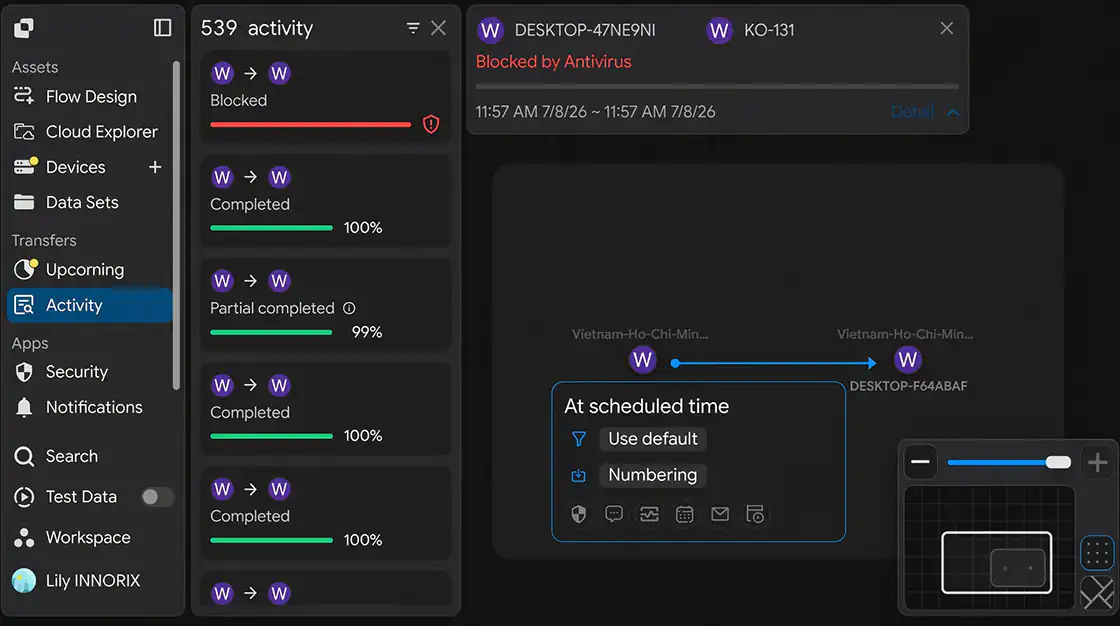
Step 2. 처리 결과 확인#
설정한 처리 방식(On detection)대로 동작하는지 확인합니다. (예: Block transfer이면 전송 차단, Alert only이면 경고 발생)
확인 사항#
- ✔ 파일 검사가 수행되었습니다.
- ✔ 설정한 처리 방식대로 동작합니다.
설정 완료#
설정을 저장하면 연동이 적용됩니다. 이후 전송되는 파일이 지정한 시점·범위로 검사되며, 위협이 탐지되면 지정한 방식으로 처리됩니다.
문제 해결 (Troubleshooting)#
검사가 정상적으로 동작하지 않는 경우 아래 항목을 확인하세요.
| 문제 | 확인 사항 |
|---|---|
| 검사가 수행되지 않음 | API Endpoint·Client ID·API Key가 정확한지, 앞뒤 공백·누락이 없는지 확인 |
| 인증 오류(401)가 발생함 | Client ID와 API Key가 올바른지, 삭제·재발급되지 않았는지 확인 |
| 리전 불일치 | 조직 리전과 API Endpoint(NAM/EU/APJC)가 일치하는지 확인 |
| 위협이 탐지되어도 차단되지 않음 | On detection이 Block transfer로 설정되어 있는지 확인 |
| 특정 파일이 검사되지 않음 | Scan scope 설정(All files / Executable files only / Custom exceptions)을 확인 |
| 전송이 느려짐 | Scan timing이 Bothway이면 양방향 검사로 시간이 더 소요될 수 있음 (필요 시 조정) |
| 폐쇄망에서 연동 실패 | 리전 API Endpoint(443) 아웃바운드 통신이 방화벽·프록시에서 허용되는지 확인 |