
개요#
파일 전송 작업과 기기 상태 변화를 Splunk Cloud Platform으로 전송하여 모니터링하려면 HTTP Event Collector(HEC) 연동을 설정할 수 있습니다.
연동을 완료하면 전송이 시작(Transfer Started), 완료(Transfer Completed) 되거나 기기가 연결(Device Connected), 해제(Device Disconnected) 되는 등 지정한 이벤트가 발생할 때마다 Splunk로 이벤트가 전송되어 모니터링할 수 있습니다.
전체 과정은 ① HEC Token 발급 및 URL 확인 → ② 제품에서 연동 설정 두 단계로 진행됩니다.
준비 사항#
시작하기 전에 다음 사항을 확인하세요.
| 항목 | 설명 |
|---|---|
| Splunk Cloud 계정 | HEC Token을 생성할 수 있는 Splunk Cloud Platform 계정이 필요합니다. |
| 대상 인덱스 | 이벤트를 저장할 인덱스가 미리 생성되어 있어야 합니다. |
| 네트워크 | 제품이 설치된 환경에서 HEC 엔드포인트(http-inputs-<스택>.splunkcloud.com, 443)로 외부 HTTPS 통신이 가능해야 합니다. |
HEC Token 발급 및 URL 확인#
Splunk Cloud Platform은 HTTP Event Collector(HEC)를 통해 이벤트를 수집합니다.
이벤트를 전송하려면 HEC Token과 HEC URL이 필요합니다.
Step 1. HEC Token 생성#
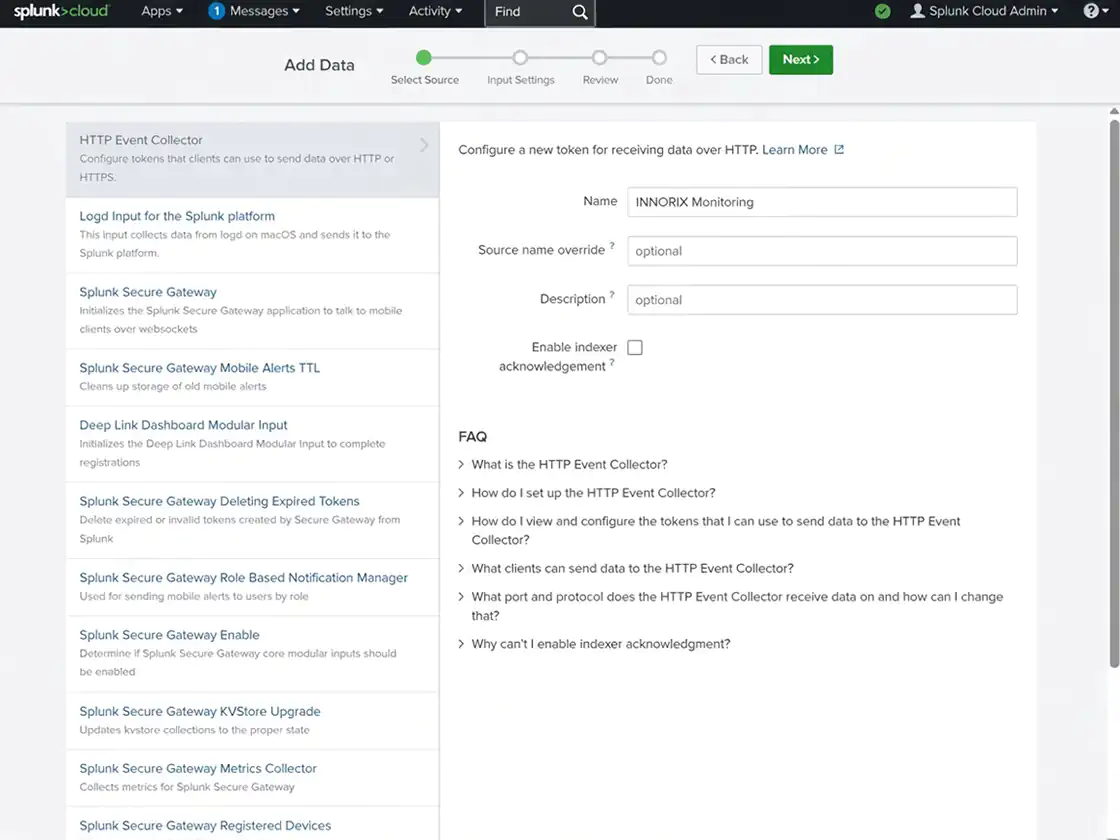
Splunk Web에서 Settings → Data Inputs → HTTP Event Collector → New Token으로 이동합니다.
또는 Settings → Add Data → Monitor → HTTP Event Collector를 선택합니다.
토큰 이름을 입력하고 Source Type과 이벤트를 저장할 인덱스를 선택한 후 Token을 생성합니다.
생성된 Token을 복사하고 상태가 Enabled인지 확인합니다.
ℹ️ HEC Token은 비밀번호와 동일한 권한을 가지므로 공개 저장소나 외부 문서에 노출되지 않도록 주의합니다. 유출된 경우 HEC 설정에서 Token을 비활성화하거나 삭제한 후 새로 발급합니다.
Step 2. HEC URL 확인#
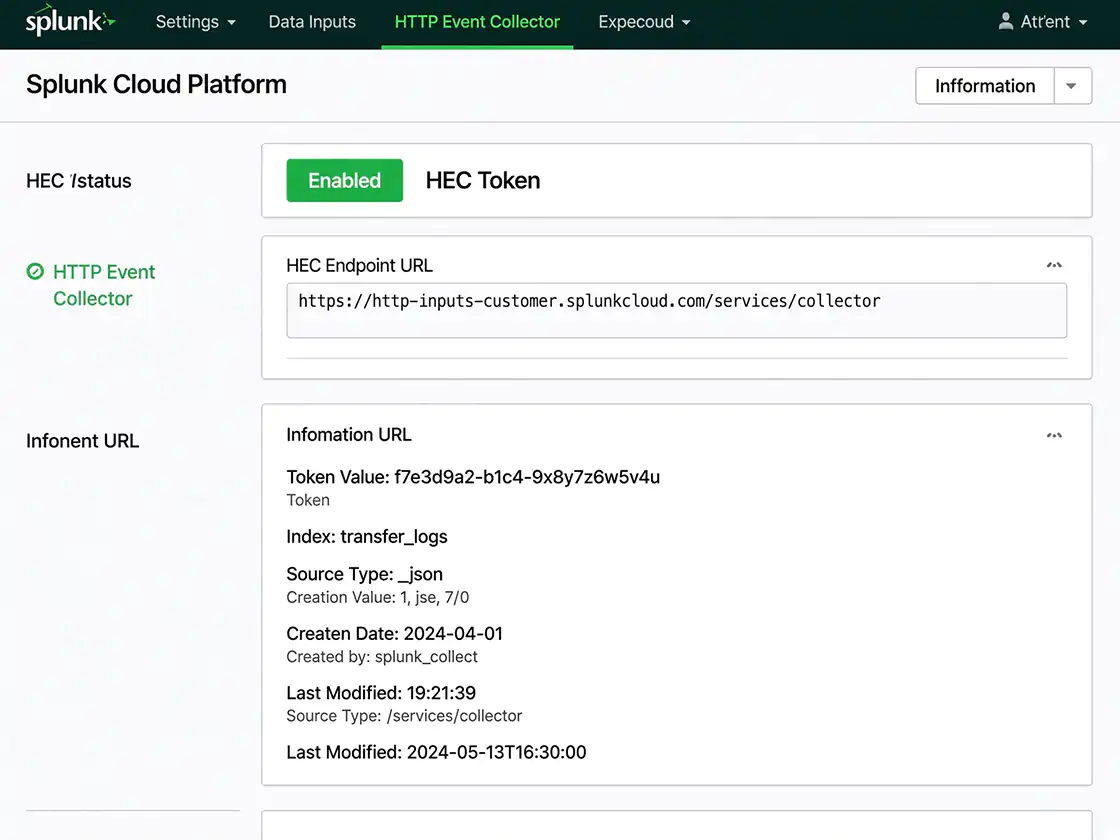
Splunk Cloud Platform의 HEC URL을 확인합니다.
예)
https://http-inputs-<stack-name>.splunkcloud.com이벤트 전송 경로는 /services/collector이며 HTTPS(443)를 사용합니다.
확인 사항#
- ✔ HEC Token을 생성했습니다.
- ✔ HEC Token이 활성(Enabled) 상태입니다.
- ✔ HEC URL을 확인했습니다.
Splunk Cloud Platform 연동 설정#
확인한 HEC URL과 Token을 제품에 입력합니다.
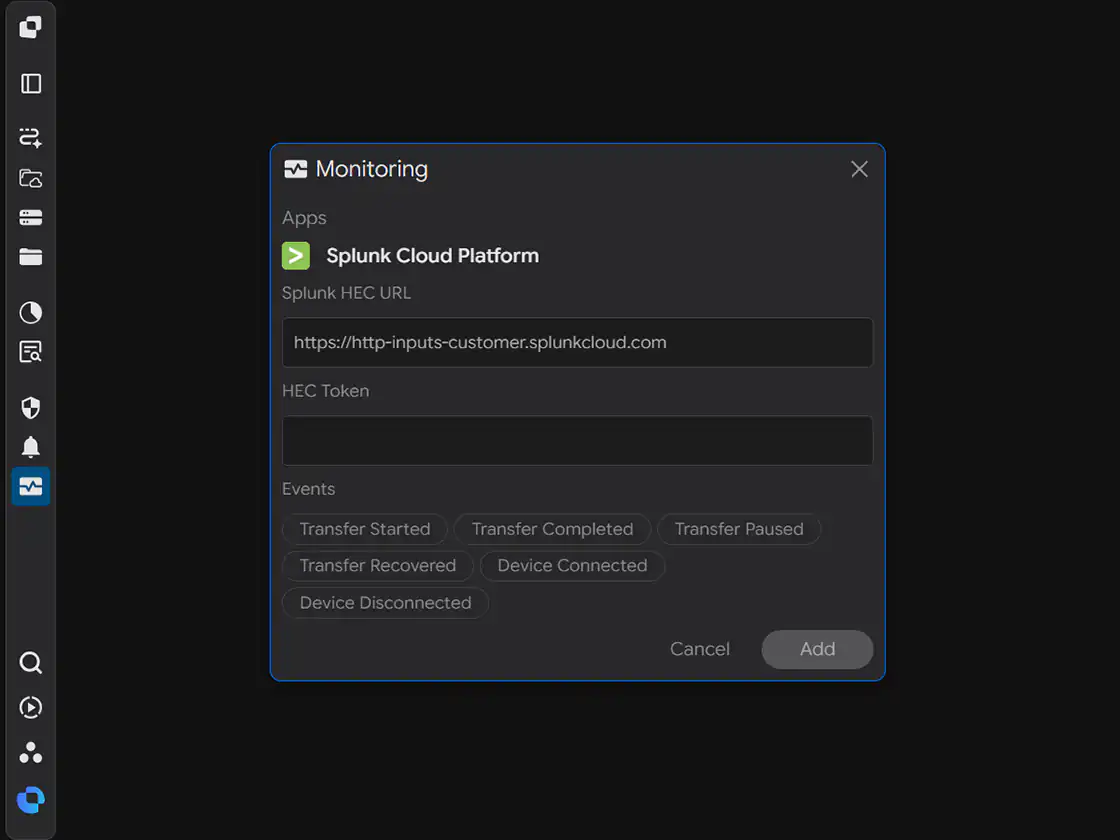
Monitoring 설정 창을 열면 아래와 같은 화면이 표시됩니다.
Step 1. Splunk HEC URL 입력#
Splunk HEC URL 항목에 HEC URL을 입력합니다.
예)
https://http-inputs-customer.splunkcloud.comStep 2. HEC Token 입력#
HEC Token 항목에 발급한 Token을 입력합니다.
Step 3. 이벤트 선택#
Events 항목에서 모니터링할 이벤트를 선택합니다.
여러 개를 선택할 수 있으며 선택한 이벤트가 발생할 때만 Splunk로 전송됩니다.
| 이벤트 | 발생 시점 |
|---|---|
| Transfer Started | 전송 작업이 시작되었을 때 |
| Transfer Completed | 전송 작업이 정상적으로 완료되었을 때 |
| Transfer Paused | 전송 작업이 일시 중지되었을 때 |
| Transfer Recovered | 중단 또는 오류 후 전송이 자동 복구되어 재개되었을 때 |
| Device Connected | 기기가 연결되었을 때 |
| Device Disconnected | 기기 연결이 해제되었을 때 |
Step 4. 설정 저장#
입력을 완료한 후 Add를 클릭하여 연동을 저장합니다.
확인 사항#
- ✔ Splunk HEC URL이 입력되었습니다.
- ✔ HEC Token이 입력되었습니다.
- ✔ 모니터링할 이벤트가 선택되었습니다.
연동 확인#
설정이 정상적으로 동작하는지 확인합니다.
Step 1. 테스트 이벤트 발생#
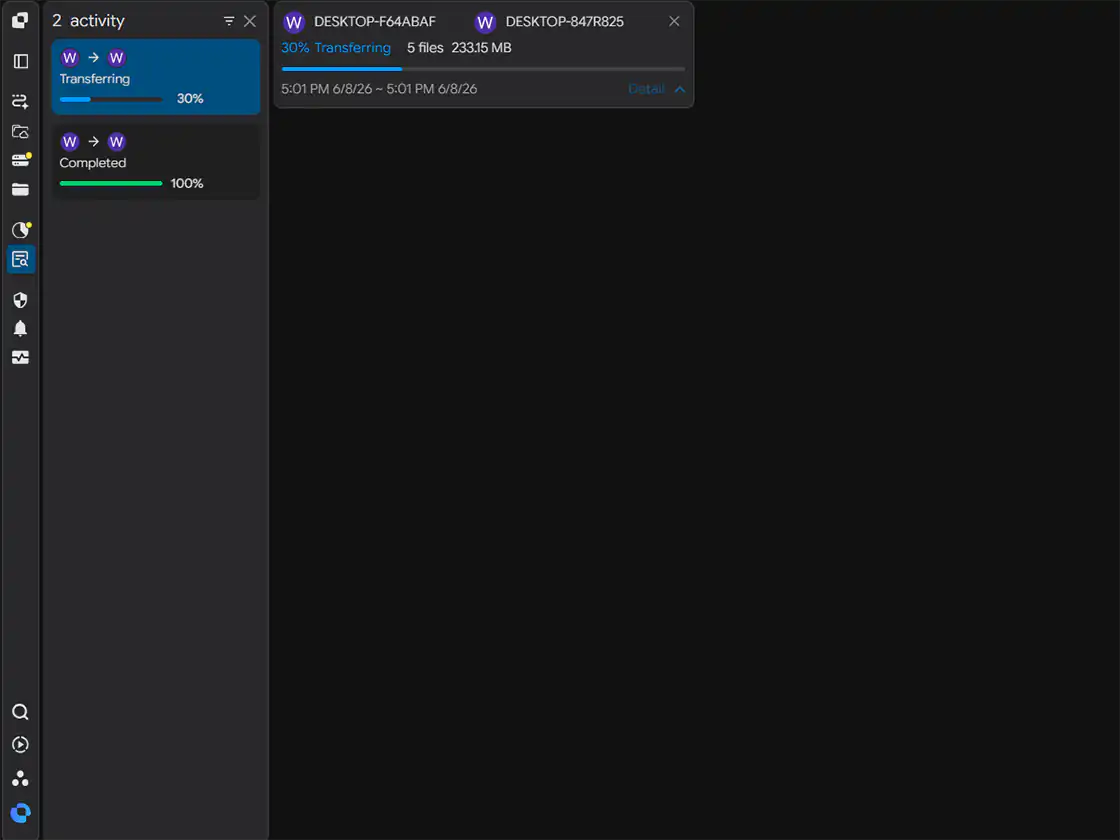
실제 전송 작업을 실행하거나 선택한 이벤트를 발생시킵니다.
Step 2. Splunk 확인#
Splunk Search에서 대상 인덱스를 조회하여 이벤트가 정상적으로 수집되었는지 확인합니다.
예)
index=<index-name>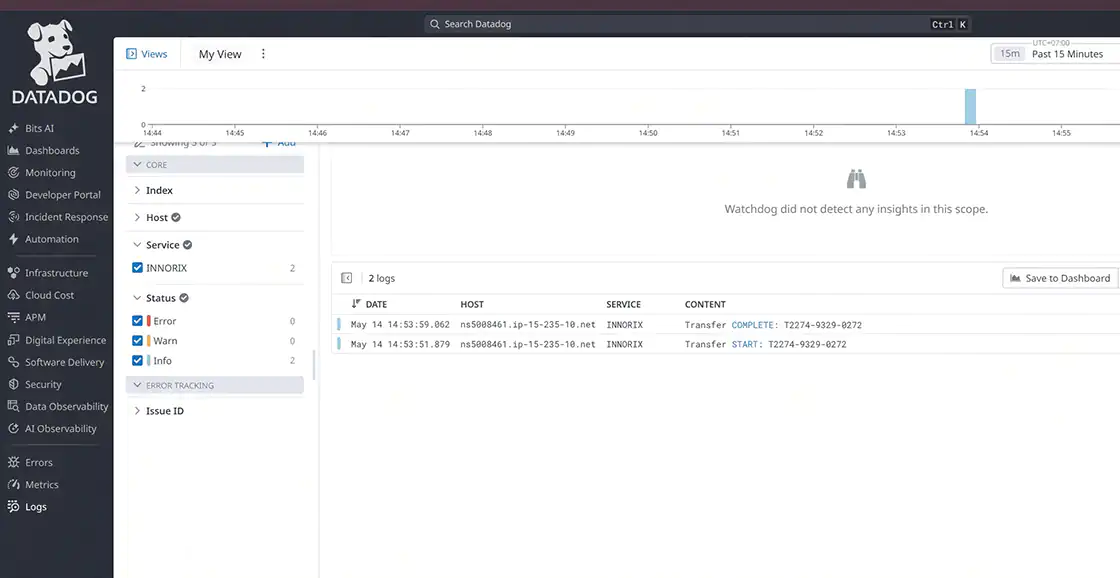
확인 사항#
- ✔ Splunk에 이벤트가 수집되었습니다.
- ✔ 발생한 이벤트가 정상적으로 전달되었습니다.
설정 완료#
설정을 저장하면 연동이 적용됩니다.
이후 선택한 이벤트가 발생할 때마다 Splunk로 이벤트가 자동으로 전송됩니다.
문제 해결 (Troubleshooting)#
| 문제 | 확인 사항 |
|---|---|
| 이벤트가 수집되지 않음 | Splunk HEC URL과 HEC Token이 정확한지, 앞뒤 공백이나 누락이 없는지 확인 |
| HEC Token이 동작하지 않음 | Token이 Enabled 상태이며 배포가 완료되었는지 확인 |
| 인증 오류가 발생함 | HEC Token이 올바른지 확인 |
| 인덱스 오류가 발생함 | Token에 지정한 인덱스가 존재하는지 확인 |
| 접속에 실패함 | HEC 엔드포인트(http-inputs-<스택>.splunkcloud.com, 443)가 방화벽 또는 프록시에서 허용되는지 확인 |